Welche IP sieht eine Webseite bei VPN oder Tor von mir?
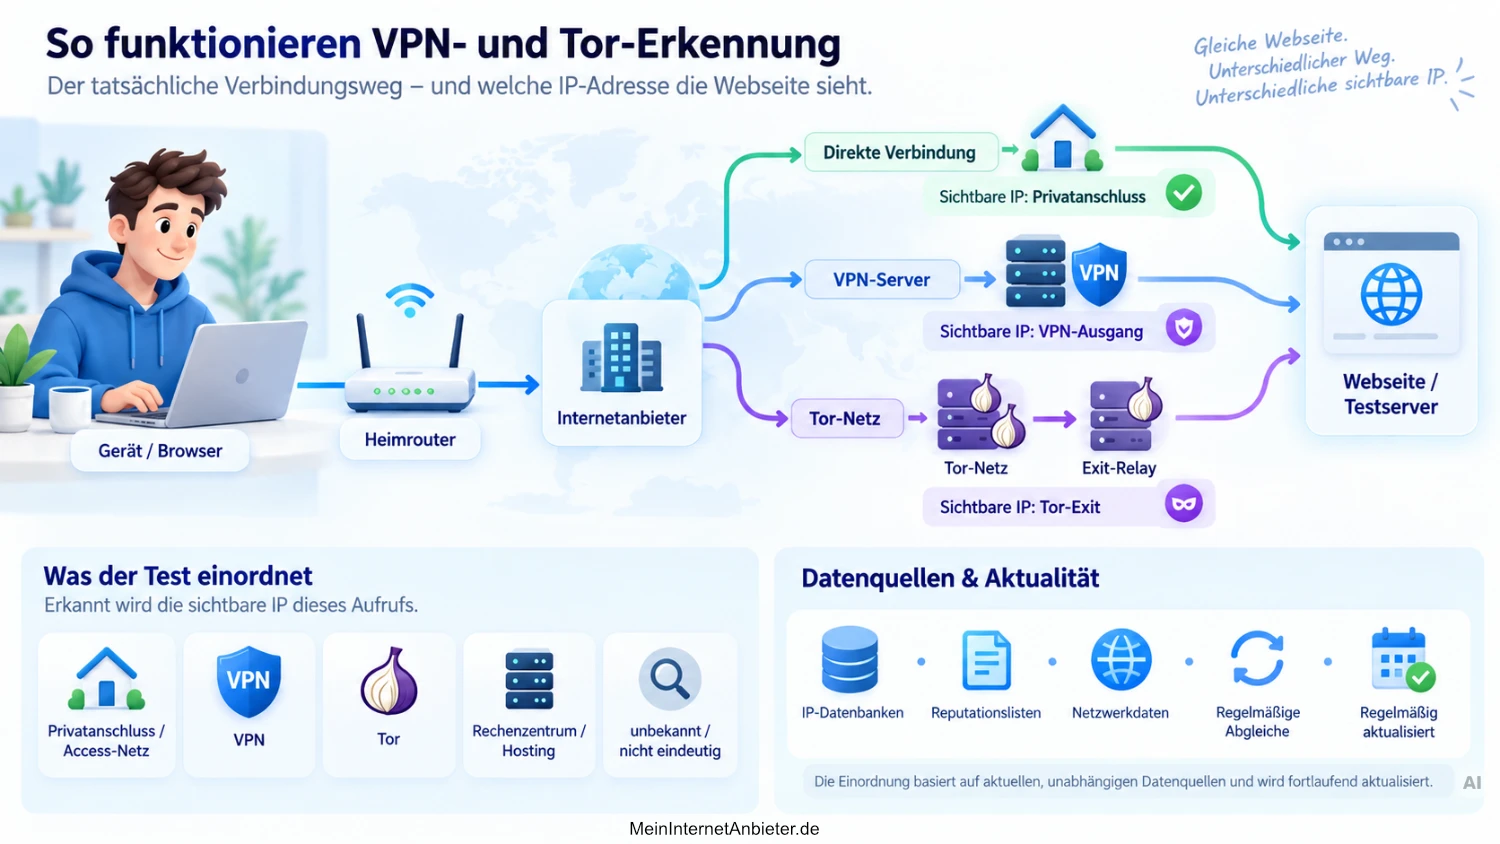
Ohne zusätzlichen Schutz wie über VPN oder Tor, kann eine Webseite die öffentliche Adresse Ihres Internetanschlusses recht problemlos ablesen. Bei einem VPN baut das Gerät, z.B. Smartphone/PC bzw. der Router einen Tunnel zu einem sogenannten VPN-Server auf. Dieser ruft die Zielseite anschließend in Ihrem Namen ab. Sichtbar wird daher nur die Ausgangsadresse des VPN-Servers.
Tor arbeitet wiederum auf ganz andere Weise. Der Verkehr läuft hier über mehrere sogenannte "Relays". Das letzte Relay im Pfad heißt Exit-Relay (auch Exit-Node genannt) und stellt die Verbindung zu gewünschten Webseite her. Für diese sieht es so aus, als käme der Aufruf von diesem Exit-Node (also irgend ein Server im Tor-Netz).
Gerät → Internetanbieter → Webseite
Gerät → Internetanbieter → VPN-Server → Webseite
Gerät → Internetanbieter → Tor-Relays → Exit-Relay → Webseite
Gerät → Internetanbieter → VPN-Server → Tor-Guard → weitere Tor-Relays → Exit-Relay → Webseite
Gerät → Internetanbieter → Tor-Guard → weitere Tor-Relays → Exit-Relay → VPN-Server → Webseite
Mit VPN oder Tor kann Ihr Internet-Anbieter also so nur sehen, dass Ihr Gerät eine verschlüsselte Verbindung zu einem VPN-Server oder Tor-Netz aufbaut. Welche Zielseiten Sie dahinter besuchen, ist daraus nicht mehrs ersichtlich. Tor-Bridges und zusätzliche Verschleierungstechniken sind dabei ein Sonderfall.
So funktioniert die VPN- und Tor-Erkennung
MeinInternetAnbieter.de schickt Ihre IP nicht nacheinander an verschiedene Prüfseiten. Stattdessen werden allgemeine Listen regelmäßig auf den eigenen Server geladen und dort in lokale Suchindizes umgewandelt. Beim Seitenaufruf erfolgt nur der Abgleich vor Ort, was ein wichtiges Datenschutz-Plus darstellt gegenüber anderen, ähnlichen Tools.
- 1
Offizielle Tor-Exit-Adressen
Ein Treffer in der öffentlichen Exit-Liste ist der stärkste Hinweis für die TOR-Nutzung.
- 2
Bekannte VPN-Ausgänge
Öffentliche VPN-Netzlisten und konkrete Providerlisten liefern uns Indizien auf häufig verwendete Ausgangsadressen.
- 3
Rechenzentrumsnetze
Hosting- und Cloudnetze werden separat markiert. Sie können ein VPN beherbergen, sind aber nicht automatisch ein solches.
- 4
Netznamen und technische Metadaten
Bezeichnungen wie Cloudflare WARP, Mullvad oder typische Proxy- und Servermuster können die Einordnung ergänzen.
Wie alt die verwendeten Daten sind, lässt sich jederzeit auf der Seite Datenquellen und Aktualität prüfen.
Tor lässt sich oft zuverlässiger erkennen als VPN
Viele Adressen öffentlich erreichbarer Tor-Relays und insbesondere der Exit-Knoten sind bekannt. Ein Webseitenbetreiber kann deshalb prüfen, ob die Ihre IP aktuell als Tor-Exit geführt wird. Nicht öffentlich gelistete Bridges sind davon zu unterscheiden.
- Der Aufruf kam über eine bekannte Tor-Ausgangsadresse.
- Die Webseite kennt nicht die ursprüngliche IP.
- Der Standort des Exit-Relays entspricht nicht dem tatsächlichen Aufenthaltsort des Users.
- Ein neuer Tor-Circuit kann eine andere Exit-IP verwenden.
Das Tor-Project beschreibt das Exit-Relay als letzten Knoten eines Circuits. Genau dessen Adresse erscheint im öffentlichen Internet.
Offizielle Quellen: So funktioniert Tor Browser · aktuelle Tor-Exit-Adressen
Ein Tor-Treffer ist keine Identitätsfeststellung. Er sagt nur etwas über den sichtbaren Ausgang dieser Verbindung.
Warum eine automatische VPN-Erkennung nie vollständig sein kann
Bei VPNs gibt es keine zentrale, vollständige Liste. Anbieter mieten neue Server, ändern Adressen, nutzen Cloudplattformen oder teilen Netze mit anderen Kunden. Manche Ausgänge sind nur kurz aktiv, andere werden über Jahre verwendet. Zudem gibt es global heute hunderte Anbieter sowie unzählige App. Das macht die genaue Detektion leider fast unmöglich! Man kann allerdings Hinweise auf VPNs auswerten.
| Hinweis | Bedeutung | Bewertung |
|---|---|---|
| konkreter bekannter VPN-Ausgang | Adresse wird ausdrücklich als VPN-Endpunkt geführt | starker Hinweis |
| VPN-Netzbereich | IP liegt in einem öffentlich gepflegten VPN-Netz | wahrscheinlich, aber nicht absolut |
| typischer VPN-Netzname | öffentliche Metadaten nennen einen VPN- oder Proxy-Dienst | ergänzender Hinweis |
| nur Rechenzentrum | IP gehört zu Hosting- oder Cloudinfrastruktur | VPN möglich, aber nicht 100% valide |
| kein Treffer | Adresse steht in keiner bekannten lokalen Liste | VPN bleibt trotzdem möglich |
„VPN erkannt“ sollte daher nie aus einem einzigen allgemeinen Hostingmerkmal abgeleitet werden. Genau deshalb behandelt unser Tool seriöser Weise bekannte VPN-Netze und Rechenzentren getrennt.
Warum ein Rechenzentrum nicht automatisch ein VPN ist
Cloud- und Hostinganbieter wie z.B. Cloudflare oder Amazons AWS betreiben riesige Netze. Darin befinden sich Webseiten, Firmen-VPNs, Cloud-Dienste, Sicherheitsgateways, Entwicklungsserver und öffentliche VPN-Ausgänge. Kommt ein Aufruf aus solch einem Netz, ist klar: Die sichtbare IP wirkt nicht wie ein normaler Privatkundenanschluss. Welcher Dienst im Detail dahintersteht, kann alleine nur die IP jedoch nicht preisgeben.
„Server- oder Rechenzentrumsnetz erkannt“ ist belastbar. „VPN sicher aktiv“ wäre ohne weitere Belege zu viel behauptet.
Typische Fehlalarme: Warum echte VPNs oft übersehen werden
Firmenzugang wird als VPN eingeordnet
Unternehmens-SASE, Secure Web Gateway oder klassisches Firmen-VPN sehen technisch ähnlich aus wie ein kommerzieller VPN-Dienst.
Cloud-IP wird zu stark bewertet
Eine Adresse bei Microsoft, Amazon, Google, Hetzner oder OVH beweist nur Infrastruktur. Der konkrete Nutzungszweck bleibt offen.
Neuer VPN-Server fehlt in der Liste
Listen reagieren immer zeitversetzt. Frische oder selten verwendete Endpunkte können unentdeckt bleiben.
Privatkunden-Proxy (Residential Proxy)
Manche Proxys verwenden echte Privatkundenadressen. Dann sieht der Ausgang wie ein normaler Internetanschluss aus.
Geteilte IP-Adresse
Ein Netzbereich kann sowohl normale Server als auch VPN-Ausgänge enthalten. Eine grobe Bereichsliste erzeugt dann Unsicherheit.
Veralteter Datenstand
Wurde eine Adresse neu vergeben, kann ein alter Listentreffer vorübergehend falsch sein. Deshalb zeigt die Datenquellenseite das Aktualisierungsdatum.
Split-Tunnel, DNS-Leak und IPv6-Leak
Split-Tunneling
Dabei laufen nur bestimmte Apps, Ziele oder Protokolle durch das VPN. Das kann beabsichtigt sein, beispielsweise wenn lokale Drucker oder Streamingdienste direkt erreichbar bleiben sollen. Tests können dann unterschiedliche IPs sehen.
IPv6-Leak
Ein häufiges Fehlerszenario: IPv4 wird getunnelt, IPv6 geht direkt zum Anbieter. Eine Seite, die über IPv6 erreichbar ist, sieht dann den normalen Internetanbieter. Das kann auf eine unvollständige VPN-Konfiguration hindeuten.
DNS-Leak
Ihre sichtbare Web-IP kann korrekt über das VPN laufen, während DNS-Anfragen weiterhin an den Resolver des Internetanbieters gehen. Ein normaler IP-Check kann das nicht beweisen. Dafür ist ein eigener DNS-Leak-Test mit kontrollierter DNS-Infrastruktur nötig.
Wer ein VPN verwendet, sollte daher nicht nur auf einen einzelnen „VPN erkannt“-Hinweis schauen. Wichtig ist, ob IPv4, IPv6 und DNS tatsächlich so laufen wie vorgesehen.
So deuten Sie das Ergebnis ohne falsche Sicherheit
- Bei „kein Treffer“ nicht automatisch von einer direkten Verbindung ausgehen.
- IPv4 und IPv6 getrennt betrachten, wenn ein VPN aktiv ist.
- Firmen- und Arbeitsgeräte nicht ohne Rücksprache mit der IT umkonfigurieren.
- Bei überraschenden Ergebnissen Datenstand und technische Begründung öffnen.
Fazit: Ein Treffer in unserem Tool ist eher als Indiz zu verstehen und kein Blick "hinter den Tunnel"
Tor-Exit-Adressen lassen sich häufig recht eindeutig erkennen. Bei VPNs bleibt die Lage wechselhafter und kompliziert. Die beste Prüfung kombiniert konkrete Listen, Netzmetadaten und eine vorsichtige Sprache. Genau deshalb zeigt MeinInternetAnbieter.de auch dann nicht „VPN sicher“, wenn lediglich ein Rechenzentrum gefunden wurde.
VPN- und Tor-Hinweis prüfen